Karakun AGKarakun AGKarakun AGKarakun AG
  • Leistungen
  • Produkte
  • Projekte
  • Wir
  • Aktuelles
  • Jobs
  • DE
    • DE
    • EN
  • Leistungen
  • Produkte
  • Projekte
  • Wir
  • Aktuelles
  • Jobs
  • DE
    • DE
    • EN
28. September 2026

Vom KI-Prototyp zur Software

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Generative KI macht es einfacher denn je, eigene Anwendungen zu entwickeln. Eine Idee wird innerhalb kurzer Zeit zum Prototyp – mit Benutzeroberfläche, Datenbank und vielleicht sogar Login. Gerade Fachbereiche können so Lösungen für Probleme schaffen, für die der zentralen IT bislang Zeit oder Ressourcen fehlten.

Doch sobald weitere Personen mit einer Anwendung arbeiten, echte Unternehmensdaten verarbeitet werden oder Geschäftsprozesse davon abhängen, reicht ein funktionierender Prototyp nicht mehr aus. Aus dem Experiment wird Software, die verlässlich betrieben werden muss.


Wenn Experimente produktiv werden

Dass Fachbereiche selbst Anwendungen entwickeln können, ist zunächst eine Chance. Dort sitzt häufig das beste Wissen über Prozesse, Anforderungen und alltägliche Probleme. Generative KI und Vibe Coding senken die technische Einstiegshürde und ermöglichen es, Ideen schnell auszuprobieren.

Die Grenze zur produktiven Software ist allerdings fliessend. Eine persönliche Arbeitshilfe kann schnell von einem ganzen Team genutzt werden. Spätestens dann stellen sich klassische Fragen der Softwareentwicklung: Wer darf auf welche Daten zugreifen? Wer ist für Wartung und Updates verantwortlich? Und wer übernimmt den Betrieb?

Eine professionell wirkende Oberfläche beantwortet diese Fragen nicht. Security, Datenschutz und Wartbarkeit bleiben relevant – unabhängig davon, ob der Code von Entwickler:innen geschrieben oder mit Unterstützung einer KI erzeugt wurde.

Dabei ist auch die Rolle der KI selbst wichtig. Eine mit KI entwickelte Anwendung ist nicht zwangsläufig ein KI-System. Ruft sie dagegen selbst ein Modell auf oder übermittelt Unternehmensdaten an einen externen KI-Dienst, entstehen zusätzliche Anforderungen an Governance, Datenschutz und möglicherweise Regulierung.

Klare Wege statt Verbote

Die Antwort kann kaum darin bestehen, Experimente zu verhindern oder jede kleine Arbeitshilfe durch einen umfangreichen Freigabeprozess zu schicken. Unternehmen brauchen stattdessen einen pragmatischen Weg vom Experiment in den regulären Betrieb.

Dazu gehören freigegebene Werkzeuge, klare Regeln für den Umgang mit Unternehmensdaten und Kriterien dafür, wann eine Anwendung professionell geprüft werden muss. Entscheidend ist, dass mit wachsender Bedeutung einer Anwendung auch klare Verantwortlichkeiten für Security, Wartung und Betrieb entstehen.

Fazit

Generative KI kann wertvolles Prozesswissen schneller in funktionierende Lösungen übersetzen. Professionelle Softwareentwicklung wird dadurch nicht überflüssig. Ihre Rolle verschiebt sich vielmehr: Sie hilft dabei, aus erfolgreichen Experimenten sichere und langfristig betreibbare Anwendungen zu machen.

Wenn Fachbereiche und Software Engineering diesen Übergang gemeinsam gestalten, kann aus einem schnellen Prototyp ein verlässliches Werkzeug werden.

Dieser Artikel basiert auf der September-Ausgabe unserer Kolumne „Schlicht und einfach“ im Magazin Inside IT. Der Originalbeitrag stammt von Markus Schlichting, CEO von Karakun, und wurde für die Veröffentlichung auf unserer Website redaktionell bearbeitet.

Sie möchten aus einem Prototyp eine sichere und langfristig wartbare Softwarelösung machen? Wir unterstützen Sie dabei mit professionellem Software Engineering – von der Architektur bis zum Betrieb.

Kontaktieren Sie uns!

Logo der Digitale Woche Dortmund, bestehend vor einem grauen Hintergrund. Rechts am Bildrand zu sehen ist das U vom berühmten Gebäude in Dortmund.
24. September 2026

Digitale Woche Dortmund 2026

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Die Digitale Woche Dortmund bringt jedes Jahr Unternehmen, Expert:innen und Interessierte zusammen, um Wissen und Erfahrungen rund um Digitalisierung und Technologie zu teilen. Auch 2026 war Karakun mit mehreren Talks und dem Hackergarten Dortmund aktiv beteiligt.

Die Aufzeichnungen unserer Talks sind jetzt online verfügbar. Hier finden Sie die Videos und Präsentationsfolien zu EU AI Act, Cyber Resilience Act (CRA), Software Bills of Materials (SBOM), moderner OCR, resilienter Software und Browser Security.

Cyber Resilience Act: What Developers Need to Know

Der Cyber Resilience Act (CRA) bringt neue Anforderungen für digitale Produkte auf dem EU-Markt – und betrifft damit auch ganz konkret die Softwareentwicklung. Doch was bedeutet die Regulierung für Entwickler:innen in der Praxis?

Ixchel Ruiz und Markus Schlichting zeigen, welche Anforderungen der CRA für Softwareteams mit sich bringt und was sich daraus für die Entwicklung und den Umgang mit Softwareabhängigkeiten ergibt. Eine wichtige Rolle spielen dabei Software Bills of Materials (SBOM) und die Software Supply Chain. An praktischen Beispielen geht es unter anderem um transitive Dependencies, shaded JARs sowie Werkzeuge wie CycloneDX und Dependency-Track.

Präsentation herunterladen (Englisch)

EU AI Act: Konformität ohne Kennzahlen – wie geht das?

Der EU AI Act verlangt für bestimmte AI-Systeme den Nachweis, dass regulatorische Anforderungen eingehalten werden. Doch wie lässt sich Konformität beurteilen, wenn sich die Qualität eines nicht-deterministischen Systems nicht mit einem einzelnen Messwert erfassen lässt?

Mike Mannion zeigt, wie sich die Leistung nicht-deterministischer AI-Systeme mit statistischen Methoden und probabilistischen Tests systematisch bewerten lässt. Dabei geht es um vorab definierte Kriterien, belastbare Baselines und begründete Entscheidungsregeln – und darum, wie daraus nachvollziehbare Evidenz über die Qualität eines AI-Systems entsteht.

Präsentation herunterladen
Handout herunterladen

Modern OCR in Resource-Constrained Environments

Optical Character Recognition (OCR) ist ein wichtiger Baustein für die automatisierte Verarbeitung gescannter Dokumente. Doch wie lassen sich hohe Erkennungsqualität und robuste Ergebnisse erreichen, wenn gleichzeitig Rechenleistung und andere Ressourcen begrenzt sind?

Olmo Barberis zeigt anhand realer Anwendungen, wie sich OCR-Lösungen von klassischen Ansätzen mit Wörterbüchern und regelbasierter Nachbearbeitung zu modernen Pipelines mit Open-Source-Frameworks, Vision Models und LLMs entwickelt haben. An konkreten Beispielen vergleicht er unterschiedliche Ansätze und zeigt die Engineering-Trade-offs zwischen Effizienz, Zuverlässigkeit und Wartbarkeit.

Präsentation herunterladen (Englisch)

Unbreakable by Design: The Secret Tech of Antifragile Software

Fehler und Störungen lassen sich in komplexen Softwaresystemen nicht vollständig vermeiden. Antifragile Systeme gehen einen Schritt weiter als reine Resilienz: Sie nutzen Fehler, Variabilität und unerwartete Ereignisse, um sich weiterzuentwickeln und dadurch langfristig robuster zu werden.

Iryna Dohndorf zeigt, welche technischen Prinzipien hinter antifragiler Software stehen. Dabei geht es unter anderem um Fault Tolerance und Fault Handling, automatische Software-Reparatur, Fault Injection in Produktion und Test-Driven Development (TDD) – und um die Frage, wie sich Antifragilität bereits in Entwicklung und Architektur integrieren lässt.

Präsentation herunterladen (Englisch)

Was dein Browser über dich verrät

Browser geben beim Besuch einer Webseite zahlreiche Informationen preis – oft mehr, als Nutzer:innen bewusst ist. Dadurch können Webseiten Besucher:innen unter Umständen auch ohne Login wiedererkennen. Und selbst Massnahmen, die eigentlich die Privatsphäre schützen sollen, können die Identifikation unbeabsichtigt erleichtern.

François Martin zeigt, welche Informationen verschiedene Browser an Webseiten übermitteln und wie sich diese Unterschiede auf die Wiedererkennbarkeit von Nutzer:innen auswirken. Dabei geht es auch um die Frage, welche Schutzmöglichkeiten tatsächlich bestehen – und wo ihre Grenzen liegen.

Präsentation herunterladen

3. Juli 2026

Regulatorik als Chance

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Mit dem Cyber Resilience Act (CRA), NIS2, DORA und dem AI Act treten bis 2027 weitreichende regulatorische Anforderungen für die Softwareentwicklung in Kraft. Unternehmen, die Sicherheit, Qualität und moderne Engineering-Praktiken bereits heute konsequent umsetzen, können daraus einen echten Wettbewerbsvorteil entwickeln.


Gute Engineering-Praktiken zahlen sich aus

Die neuen Regelwerke verlangen unter anderem:

  • CRA: Software Bill of Materials (SBOMs), Schwachstellenmanagement und Sicherheitsupdates.
  • NIS2 und DORA: Meldefristen sowie dokumentiertes Risikomanagement.
  • AI Act: Technische Dokumentation, Datenqualitätsnachweise und menschliche Aufsicht.

Diese Anforderungen betreffen längst nicht mehr nur grosse Konzerne oder regulierte Branchen. Über Lieferketten, Ausschreibungen und internationale Märkte erreichen sie zunehmend auch Softwareunternehmen in der Schweiz.

Für Unternehmen, die Qualität, Sicherheit und Wartbarkeit bereits heute systematisch in ihre Entwicklungsprozesse integrieren, bedeuten die neuen Anforderungen deshalb oft weniger einen Neustart als vielmehr den Nachweis bestehender Engineering-Qualität. Compliance entwickelt sich damit vom Kostenfaktor zum Qualitätsmerkmal.

Wer Security by Design konsequent umsetzt, schafft viele regulatorische Nachweise bereits im Entwicklungsprozess. CI/CD, automatisierte Tests und Software Bill of Materials (SBOMs) machen Dokumentation zu einem integralen Bestandteil des Software Engineering – statt zu einer nachgelagerten Pflicht.

Mehr dazu lesen Sie in unserem Beitrag „Sicherheit strategisch denken“.

Jetzt handeln statt später aufholen

DORA gilt bereits, die Hauptpflichten des CRA greifen ab Ende 2027 und auch der AI Act wird schrittweise eingeführt. Unternehmen, die ihre Engineering-Prozesse frühzeitig weiterentwickeln, schaffen nicht nur die Grundlage für Compliance, sondern stärken gleichzeitig ihre Wettbewerbsfähigkeit.

Dieser Artikel basiert auf der Juni-Ausgabe unserer Kolumne „Schlicht und einfach“ im Magazin Inside IT. Der Originalbeitrag von Markus Schlichting, CEO von Karakun, wurde redaktionell überarbeitet und um praxisorientierte Einordnungen ergänzt.

Regulatorik beginnt mit gutem Software Engineering. Sprechen Sie mit uns darüber, wie sich Security by Design und moderne Engineering-Praktiken nachhaltig in Ihre Entwicklungsprozesse integrieren lassen.

Kontaktieren Sie uns!

FAQ

Was ist der Cyber Resilience Act (CRA)?

Der Cyber Resilience Act (CRA) legt europaweit verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest. Dazu gehören unter anderem Schwachstellenmanagement, Sicherheitsupdates und Software Bill of Materials (SBOMs). Die Hauptpflichten gelten ab Ende 2027.

Betrifft der CRA auch Schweizer Unternehmen?

Ja. Schweizer Unternehmen, die Produkte oder Software im EU-Markt anbieten oder Teil internationaler Lieferketten sind, können von den Anforderungen des CRA betroffen sein. Zudem übernehmen viele Unternehmen regulatorische Anforderungen in ihre Einkaufsbedingungen.

Was ist eine Software Bill of Materials (SBOM)?

Eine Software Bill of Materials (SBOM) dokumentiert die Bestandteile einer Software und schafft Transparenz über verwendete Bibliotheken und Abhängigkeiten. Sie erleichtert das Schwachstellenmanagement und wird durch den CRA für viele Hersteller relevant.

Warum ist Security by Design für die Regulatorik wichtig?

Security by Design integriert Sicherheitsanforderungen bereits in Architektur, Entwicklung und Betrieb. Dadurch entstehen viele regulatorisch geforderte Nachweise – etwa Dokumentation, Nachvollziehbarkeit oder Sicherheitsprüfungen – als Bestandteil des Engineering-Prozesses und nicht erst kurz vor einem Audit.

Sind CRA, NIS2, DORA und AI Act nur für grosse Unternehmen relevant?

Nein. Viele regulatorische Anforderungen wirken über Lieferketten, Ausschreibungen und Kundenbeziehungen auch auf kleine und mittlere Softwareunternehmen. Wer Software für regulierte Branchen entwickelt oder Produkte im EU-Markt vertreibt, sollte die Auswirkungen frühzeitig prüfen.


Logo des Java Forum Stuttgart 2026, einer der wichtigsten Java-Konferenzen im deutschsprachigen Raum.
5. Juni 2026

Karakun beim Java Forum Stuttgart

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Mit dem Cyber Resilience Act (CRA), NIS2 und DORA stehen Java-Teams vor neuen Anforderungen an Transparenz, Sicherheit und die Kontrolle ihrer Software-Lieferketten. Beim Java Forum Stuttgart 2026 zeigen Java Champion Ixchel Ruiz und Karakun-CEO Markus Schlichting, welche Rolle Software Bills of Materials (SBOMs) künftig spielen und was Entwicklungsteams bereits heute vorbereiten sollten, um den regulatorischen Anforderungen bis 2027 gerecht zu werden.

Das Java Forum Stuttgart (JFS) findet am 9. Juli 2026 im Kultur- & Kongresszentrum Liederhalle statt und zählt seit vielen Jahren zu den wichtigsten Java-Veranstaltungen im deutschsprachigen Raum. Mit mehreren parallelen Vortragssträngen, einer umfangreichen Industrieausstellung und einer starken Community-Präsenz bringt die Veranstaltung Entwickler:innen, Architekt:innen, DevOps-Spezialist:innen und Technologieunternehmen zusammen.

CRA, NIS2 und DORA: Was Java-Teams jetzt wissen müssen

Mit ihrem gemeinsamen Vortrag „CRA, NIS2, DORA: What Senior Java Engineers Must Deliver Before 2027“ beleuchten Ixchel Ruiz und Markus Schlichting die technischen und organisatorischen Herausforderungen, die durch neue europäische Regulierungen auf Softwarehersteller zukommen.

Spätestens ab Dezember 2027 wird der Cyber Resilience Act für viele Unternehmen die Bereitstellung von Software Bills of Materials (SBOMs) zur Pflicht machen. Für Java-Anwendungen ist dies besonders anspruchsvoll: Komplexe Abhängigkeitsstrukturen, transitive Dependencies, BOM-gesteuerte Versionen, Container-Images und Laufzeitkomponenten müssen nachvollziehbar dokumentiert und verwaltet werden.

Der Vortrag zeigt praxisnah auf, welche Informationen ein SBOM im Java-Umfeld erfassen sollte und weshalb CRA, NIS2 und DORA Software-Lieferketten zunehmend als zentralen Bestandteil moderner IT-Sicherheit betrachten. SBOMs gelten dabei zunehmend als Nachweis für die Kontrolle von Open-Source-Abhängigkeiten und die Transparenz innerhalb komplexer Software-Ökosysteme.

Über die Referierenden

Ixchel Ruiz entwickelt seit dem Jahr 2000 Software und Werkzeuge rund um Java und moderne Softwareentwicklung. Als Mitglied des JCP Executive Committee, Java Champion, Oracle ACE Pro, Testcontainers Community Champion und Open-Source-Befürworterin gehört sie zu den prägenden Stimmen der internationalen Java-Community.

Markus Schlichting ist CEO von Karakun und verfügt über mehr als 20 Jahre Erfahrung in der Softwareentwicklung und der erfolgreichen Umsetzung anspruchsvoller Softwareprojekte. Sein Fokus liegt auf Softwarearchitektur, Dokumentation, Automatisierung sowie dem Aufbau nachhaltiger Entwicklungsprozesse und Toolchains.

Gemeinsam verbinden Ixchel Ruiz und Markus Schlichting tiefes technisches Know-how im Java-Umfeld mit langjähriger Erfahrung in Softwarearchitektur, Open Source, Security und modernen Software-Lieferketten – Themen, die im Kontext von CRA, NIS2, DORA und SBOMs zunehmend an Bedeutung gewinnen.

Besuchen Sie uns in Stuttgart

Karakun ist während des Java Forum Stuttgart 2026 auch in der Expo-Area vertreten. Unser Standteam freut sich auf Gespräche rund um Softwareentwicklung, Softwarearchitektur, Java-Technologien, IT-Security, digitale Souveränität und moderne Software-Lieferketten. Besucherinnen und Besucher können zudem an unserer Community-Umfrage teilnehmen und erfahren, woran wir aktuell arbeiten.

Natürlich haben wir auch wieder einige Karakun-Sticker sowie echte Basler Läckerli im Gepäck.

Wir freuen uns auf den Austausch

Die Anforderungen rund um CRA, NIS2, DORA und SBOMs werden Java-Teams in den kommenden Jahren intensiv beschäftigen. Das Java Forum Stuttgart bietet eine ideale Gelegenheit, sich frühzeitig mit den technischen, organisatorischen und regulatorischen Auswirkungen auseinanderzusetzen.

Wenn Sie wissen möchten, wie sich Software Bills of Materials in bestehende Entwicklungs- und Betriebsprozesse integrieren lassen oder welche Anforderungen CRA, NIS2 und DORA konkret für Ihre Organisation bedeuten, sprechen Sie mit Ixchel Ruiz, Markus Schlichting oder unserem Team vor Ort.

Karakun unterstützt Unternehmen bei der Entwicklung sicherer und nachhaltiger Softwarelösungen – von Softwarearchitektur und Open-Source-Governance über Security-by-Design bis hin zu Fragen rund um Software-Lieferketten, Compliance und digitale Souveränität.

Wir freuen uns auf spannende Diskussionen und den Austausch mit der Community in Stuttgart.


Nachhaltige Softwareentwicklung mit KI: bewusster Einsatz von künstlicher Intelligenz in der Programmierung
24. April 2026

Softwareentwicklung mit KI

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Künstliche Intelligenz ist in der Softwareentwicklung angekommen – oft schneller als durchdacht. Doch mehr KI bedeutet nicht automatisch bessere Software. Wer nachhaltige Systeme bauen will, muss vor allem eine Frage beantworten: Wo bringt KI echten Mehrwert – und wo nicht?


KI ist schnell zum Default geworden

In vielen Projekten wird KI heute selbstverständlich eingesetzt – sei es für Code, Dokumentation oder Inhalte. Was als Effizienzgewinn beginnt, wird dabei schnell zum Standard, ohne dass der konkrete Nutzen jedes Mal hinterfragt wird.

Gerade darin liegt die Herausforderung: Nicht jede Aufgabe braucht KI – und nicht jeder Einsatz ist sinnvoll.

Nachhaltigkeit beginnt bei bewussten Entscheidungen

Der Einsatz von KI hat reale Auswirkungen – sowohl technisch als auch organisatorisch. Hinter jeder Anwendung stehen energieintensive Infrastrukturen, steigende Kosten und zusätzliche Komplexität in den Systemen.

Gleichzeitig zeigt sich in der Praxis ein wiederkehrendes Muster: Inhalte werden generiert, überarbeitet und wieder verdichtet – oft ohne echten Mehrwert.

Mehr Output bedeutet nicht automatisch mehr Qualität.

Architektur statt Hype

Wer KI in Systeme integriert, trifft immer auch eine Architekturentscheidung. Der Einsatz grosser Modelle bringt in der Regel Abhängigkeiten mit sich – etwa von Cloud-Anbietern, proprietären Technologien oder spezifischen Plattformen.

Diese Faktoren beeinflussen nicht nur die technische Umsetzung, sondern auch die langfristige Flexibilität. Nachhaltige Softwareentwicklung bedeutet deshalb, solche Abhängigkeiten bewusst zu steuern und nicht nur kurzfristige Vorteile zu betrachten.

Fazit

Künstliche Intelligenz ist ein leistungsfähiges Werkzeug – aber kein Selbstzweck.

Nachhaltige Software entsteht dort, wo Technologie gezielt eingesetzt wird und klare Entscheidungen getroffen werden. Das bedeutet auch, bewusst auf KI zu verzichten, wo sie keinen echten Mehrwert liefert.

Dieser Artikel basiert auf der April-Ausgabe unserer Kolumne „Schlicht und einfach“ im Magazin Inside IT. Der Originaltext stammt von Markus Schlichting, CEO von Karakun, der sich in der Kolumne regelmässig mit technologischen Grundsatzfragen und ihrer praktischen Bedeutung für Unternehmen beschäftigt.

Wenn Sie KI sinnvoll und nachhaltig in Ihre Softwarearchitektur integrieren möchten, unterstützen wir Sie gerne bei der Konzeption und Umsetzung.

Kontaktieren Sie uns!

FAQ

Was bedeutet nachhaltige Softwareentwicklung im KI-Kontext?

Nachhaltige Softwareentwicklung bedeutet, KI gezielt und verantwortungsvoll einzusetzen. Im Fokus stehen dabei nicht nur Funktionalität, sondern auch Ressourcenverbrauch, Systemkomplexität und langfristige Wartbarkeit.

Wann lohnt sich der Einsatz von KI in Softwareprojekten?

KI ist besonders dann sinnvoll, wenn grosse Datenmengen verarbeitet werden oder repetitive Aufgaben automatisiert werden können. Für klar strukturierte oder einfache Aufgaben ist ihr Einsatz hingegen oft nicht notwendig.

Welche Risiken entstehen durch den Einsatz von KI in der Softwarearchitektur?

Typische Risiken sind Abhängigkeiten von Cloud-Anbietern und proprietären Technologien sowie eine steigende Systemkomplexität. Das kann die langfristige Flexibilität und Kontrolle über Systeme einschränken.

Warum kann KI zu höherem Ressourcenverbrauch führen?

KI-Anwendungen laufen in leistungsstarken Rechenzentren, die viel Energie und Kühlung benötigen. Gerade grosse Modelle verursachen deutlich höhere Aufwände als klassische Softwarelösungen.

Wie kann KI nachhaltig in Software integriert werden?

Durch einen gezielten Einsatz, den Einsatz kleinerer oder spezialisierter Modelle und eine Architektur, die Abhängigkeiten reduziert und Transparenz über Kosten und Ressourcen schafft.


17. April 2026

Karakun unterstützt SwissText 2026

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Wir freuen uns, die SwissText 2026 als Silber-Sponsor zu unterstützen. Die Konferenz wird vom Verein SwissNLP organisiert und zählt zu den wichtigsten Fachkonferenzen für Natural Language Processing (NLP) in der Schweiz.

Die diesjährige Ausgabe findet am 10. Juni 2026 auf dem Campus Oerlikon der Universität Zürich statt und bringt Fachleute aus Forschung und Praxis zusammen.

Für Karakun, einen Schweizer Anbieter von Software- und KI-Lösungen, ist die SwissText eine ideale Plattform, um aktuelle Entwicklungen im Bereich NLP und Text Analytics zu verfolgen und sich mit der Community zu konkreten Anwendungsfällen und Herausforderungen auszutauschen.

Mit unserem Engagement unterstreichen wir unseren Anspruch, Technologien rund um KI und Sprachverarbeitung nicht nur zu nutzen, sondern aktiv mitzugestalten.

Treffen Sie uns an der SwissText 2026 und kommen Sie mit uns ins Gespräch über NLP, Text Analytics und konkrete Anwendungsfälle – zum Beispiel rund um unsere HIBU-Plattform für semantische Suche und Textanalyse.

Austausch vereinbaren

26. März 2026

Karakun auf der JCON EUROPE 2026

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Vom 21. bis 23. April 2026 ist Karakun als Sponsor auf der JCON EUROPE 2026 in Köln vertreten.

Die JCON zählt zu den etablierten Konferenzen für Java, Software Engineering und moderne Entwicklungsmethoden in Europa und bringt Entwickler:innen aus unterschiedlichen Disziplinen zusammen.

Austausch zu aktuellen Themen am Stand

An unserem Stand geben wir Einblicke in unsere Projekte und Arbeitsweise – und freuen uns vor allem auf den Austausch mit der Community.

Ein besonderer Fokus liegt dabei auf aktuellen Fragestellungen rund um Künstliche Intelligenz und den Cyber Resilience Act. Dazu führen wir kurze Interviews mit Besucher:innen und sammeln Perspektiven aus dem Entwicklungsalltag.

Natürlich darf auch das Klassische nicht fehlen: Sticker, eine Karakun-gebrandete Spitzgugge mit Basler Leckerli – und hoffentlich viele gute Gespräche.

Talk: Accessibility als Teil guter Software

Unsere Kollegin Tamari Gogebashvili spricht am Donnerstag, 23. April, von 12:55–13:15 Uhr (Cinema 6):

„From a Workshop to a Wake-Up Call: My Journey into Accessibility“

Im Talk zeigt sie, wie sich ihr Blick auf Softwareentwicklung durch das Thema Accessibility verändert hat – weg von reiner Compliance hin zu einem integralen Bestandteil von qualitativ hochwertigem, robustem Code.

Anhand praxisnaher Beispiele geht es unter anderem um semantisches HTML, ARIA, Keyboard-Navigation und automatisiertes Accessibility-Testing – und darum, wie bereits kleine Entscheidungen grosse Wirkung entfalten können.

Vor Ort? Komm vorbei

Wenn du an der JCON EUROPE 2026 in Köln bist: Komm gerne bei uns am Stand vorbei – wir freuen uns auf das Gespräch.

Mehr Informationen zur Konferenz:
https://2026.europe.jcon.one/


prostep_news
18. März 2026

Agentic AI braucht Semantik

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Agentic AI gilt als nächste Evolutionsstufe der industriellen Digitalisierung. Systeme sollen künftig selbstständig Daten auswählen, Modelle parametrisieren und Analyseprozesse orchestrieren. Doch in der Praxis zeigt sich schnell eine zentrale Herausforderung: Ohne semantisch strukturierte Daten fehlt KI-Systemen der Kontext, um Engineering-Informationen zuverlässig zu interpretieren.

Genau diese Fragen stehen im Mittelpunkt des prostep ivip Symposiums 2026, das am 14. und 15. April in Frankfurt stattfindet. Karakun ist in diesem Jahr sowohl mit einem Messestand als auch mit einem Fachvortrag vertreten.

Semantik als Grundlage intelligenter Engineering-Systeme

In der Entwicklung komplexer mechatronischer Systeme entstehen grosse Mengen an Daten aus Simulation, Modellierung und Tests. Damit diese Daten automatisiert verarbeitet werden können, braucht es mehr als reine Speicherung. Entscheidend ist eine semantische Beschreibung der Funktionen und Beziehungen innerhalb eines Systems.

Genau hier setzt der FDX-Datenstandard von prostep an – ein offener Standard zur semantischen Beschreibung von Funktionsdaten in der Entwicklung mechatronischer Systeme. Er ermöglicht eine strukturierte und Tool-unabhängige Beschreibung des funktionalen Verhaltens von Komponenten und Systemen und bildet damit eine wichtige Grundlage für automatisierte Engineering-Prozesse und zukünftige Agentic-AI-Workflows.

Warum Agentic AI ohne Semantik blind bleibt

Beim prostep ivip Symposium zeigt Mike Mannion (Karakun) gemeinsam mit einem Partner aus der Automobilbranche, wie semantische Datenmodelle die Grundlage für zukünftige Engineering-Automatisierung bilden.

No Semantics, No Intelligence: Why Agentic AI Remains Blind Without FDX

📅 14. April 2026
🕒 14:55 Uhr
📍 Auditorium 3

Der Vortrag gibt einen Überblick über den aktuellen Stand der Automatisierung im Engineering und zeigt, wie Machine Learning und Agentic AI künftig Datenqualität, Datenauswahl und Analyseprozesse unterstützen können.

EXOKNOX: Datenmanagement für Engineering-Funktionsdaten

Am Karakun-Stand (Stand 06) präsentieren wir unsere Datenmanagement-Software EXOKNOX.

Funktionsdaten definieren die Aufgabe und die Wirkweise jeder Komponente eines Fahrzeugs oder eines anderen mechatronischen Produkts. Sie bilden die Grundlage vieler Phasen der Produktentwicklung – vom Entwurf bis zur Validierung und Verifikation. Die Qualität dieser Daten ist daher entscheidend für die Qualität des entstehenden Produkts. Gleichzeitig ist ihre einfache Verfügbarkeit ein zentraler Hebel für die Effizienz des gesamten Entwicklungsprozesses.

Die Lösung macht Funktionsdaten einfach zugänglich, nachvollziehbar und zentral verfügbar – technologie- und herstellerneutral. Dadurch wird ein durchgängiger datengetriebener Entwicklungsprozess möglich, der auch Entwicklungspartner effizient einbindet. Gleichzeitig schafft EXOKNOX eine wichtige Grundlage für KI-gestützte Produktentwicklung.

EXOKNOX wurde von Ingenieuren für Ingenieure entwickelt – aus der Praxis für die Zukunft.

Treffen Sie uns in Frankfurt

Sie möchten mehr über FDX, semantische Datenmodelle oder KI-gestützte Engineering-Prozesse erfahren?

Dann besuchen Sie uns beim prostep ivip Symposium 2026 in Frankfurt an unserem Stand 06. Oder vereinbaren Sie vorab einen Gesprächstermin.

Austausch vereinbaren


Visualization of a structured information core with radiating digital elements – symbolic image for hybrid AI search and controlled information processing.
13. Februar 2026

KI-Suche: Kontrolle statt Blackbox

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

In vielen Unternehmen verbringen Wissensarbeiter einen erheblichen Teil ihrer Arbeitszeit damit, Informationen zusammenzutragen: Dokumente aus unterschiedlichen Quellen durchsuchen, Versionen vergleichen, relevante Passagen identifizieren. Das ist nicht nur ineffizient. Es blockiert Kapazitäten für wertschöpfende Aufgaben – und macht Wissensarbeit unnötig monoton.

Kein Wunder setzen viele Organisationen auf KI-gestützte Suchlösungen, die schnell Antworten liefern. Doch Geschwindigkeit allein genügt im Unternehmenskontext nicht. Entscheidend sind andere Fragen:

  • Welche Quellen wurden berücksichtigt?
  • Ist der Informationsraum klar definiert?
  • Werden Datenschutzanforderungen und digitale Souveränität respektiert?
  • Lässt sich die Lösung sauber in bestehende Systeme integrieren?

Genau hier setzen wir mit HIBU an.

HIBU folgt einem hybriden Prinzip: Zuerst wird die relevante Informationsbasis strukturiert eingegrenzt – etwa über Suche, Filter oder definierte Dokumentbereiche. Erst innerhalb dieses klar definierten Kontexts unterstützen vielfältige KI-Verfahren bei Analyse und Auswertung. Das Ergebnis ist keine Blackbox, sondern eine kontrollierbare und nachvollziehbare Informationsverarbeitung.

Gerade in regulierten oder sicherheitskritischen Umgebungen schafft dieser Ansatz die notwendige Balance zwischen Effizienz und Governance. Künstliche Intelligenz wird damit nicht zum isolierten Experiment, sondern zu einem integrierten Bestandteil der Informationsarchitektur.

Für Unternehmen, die KI-Potenziale zunächst strukturiert evaluieren möchten, bieten wir zudem eine KI Discovery Session an – als pragmatischen Einstieg in konkrete Anwendungsfälle und strategische Optionen.

Möchten Sie erfahren, wie hybride KI-Suche mit HIBU in Ihrer Systemlandschaft Mehrwert schafft?

Austausch vereinbaren


Security by Design
10. Dezember 2025

Sicherheit strategisch denken

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Sicherheit entsteht nicht am Ende eines Projekts, sondern in seiner Planung. Security by Design reduziert Risiken, vermeidet teure Nachbesserungen und stärkt die Cyberresilienz Ihres Unternehmens. Wer Sicherheit strategisch denkt, verankert sie früh im Entwicklungsprozess, nutzt Automatisierung und klare Verantwortlichkeiten – und schafft damit die Grundlage für stabile, vertrauenswürdige digitale Produkte.


Security by Design: Sicherheit dort verankern, wo sie den grössten Effekt hat

Cybersecurity scheitert selten an fehlenden Tools, sondern an zu spät berücksichtigter Sicherheit. Security by Design stellt sicher, dass Risiken von Anfang an berücksichtigt werden – und bildet die Grundlage für robuste, vertrauenswürdige digitale Produkte. Unternehmen, die Sicherheitsanforderungen erst kurz vor dem Go-Live adressieren, riskieren unnötige Kosten, operative Störungen und Reputationsschäden. Frühzeitig integrierte Sicherheit verhindert genau das.

Warum Security früh beginnen muss

Digitale Systeme sind komplex – und Fehler im Fundament lassen sich später kaum korrigieren. Security by Design bedeutet:

  • Risiken bereits in der Planung erkennen
  • Sicherheitsarchitektur systematisch aufbauen
  • Sicherheit gleichwertig zu Funktionalität priorisieren

Studien zeigen: Ein spät entdeckter Fehler ist um ein Vielfaches teurer als ein früher behobener. Früh integrierte Sicherheit senkt Kosten und beschleunigt die Entwicklung langfristig.

Shift Left & DevSecOps: Der pragmatische Weg zu sicherer Software

Moderne Organisationen setzen auf Shift Left und DevSecOps, um Security effektiv in ihre Entwicklungsprozesse einzubetten. Das umfasst:

  • automatisierte Sicherheitstests in der CI/CD-Pipeline
  • klare, versionierte Richtlinien („Security as Code“)
  • kontinuierliches Monitoring und schnelles Feedback
  • gemeinsame Verantwortung von Entwicklung, Betrieb und Security

Das Ergebnis: weniger Sicherheitslücken, stabilere Systeme und höhere Release-Geschwindigkeit.

Regulatorische Pflicht – strategischer Nutzen

Mit DSGVO und revDSG ist Security by Design gesetzlich verankert. Unternehmen müssen schon bei der Planung geeignete technische und organisatorische Massnahmen definieren – von Datenminimierung bis Verschlüsselung. Wer dies konsequent umsetzt, stärkt nicht nur Compliance, sondern auch die eigene digitale Souveränität und Wettbewerbsfähigkeit.

Fazit

Security by Design ist kein Zusatzaufwand, sondern eine Investition in Qualität, Resilienz und Vertrauen. Wer Sicherheit früh mitdenkt, entwickelt schneller, stabiler und wirtschaftlicher.

Dieser Artikel basiert auf der Dezember-Ausgabe unserer Kolumne „Schlicht und einfach“ im Magazin Inside IT. Der Originaltext stammt von Markus Schlichting, CEO von Karakun, der sich in der Kolumne regelmässig mit technologischen Grundsatzfragen und ihrer praktischen Bedeutung für Unternehmen beschäftigt.

Wenn Sie Sicherheit strategisch denken möchten, begleitet Karakun Sie auf dem Weg zu Security by Design. Lassen Sie uns darüber sprechen.

Kontaktieren Sie uns!

FAQ

Was bedeutet Security by Design konkret?

Sicherheit wird von Beginn an in Planung, Architektur und Entwicklung integriert – statt erst kurz vor dem Go-Live.

Warum reicht ein später Security-Check nicht aus?

Spät entdeckte Fehler sind teurer, schwerer zu beheben und führen häufig zu Verzögerungen oder Sicherheitslücken im Produktivbetrieb.

Wie hängt Security by Design mit DevSecOps zusammen?

DevSecOps operationalisiert Security by Design: automatisiert, kontinuierlich und teamübergreifend.

Ist Security by Design gesetzlich vorgeschrieben?

Ja. DSGVO und revDSG verlangen technische und organisatorische Massnahmen ab der Entwurfsphase.

Welchen geschäftlichen Nutzen hat Security by Design?

Weniger Kosten, weniger Sicherheitsvorfälle, höhere Resilienz und grösseres Vertrauen in digitale Produkte.


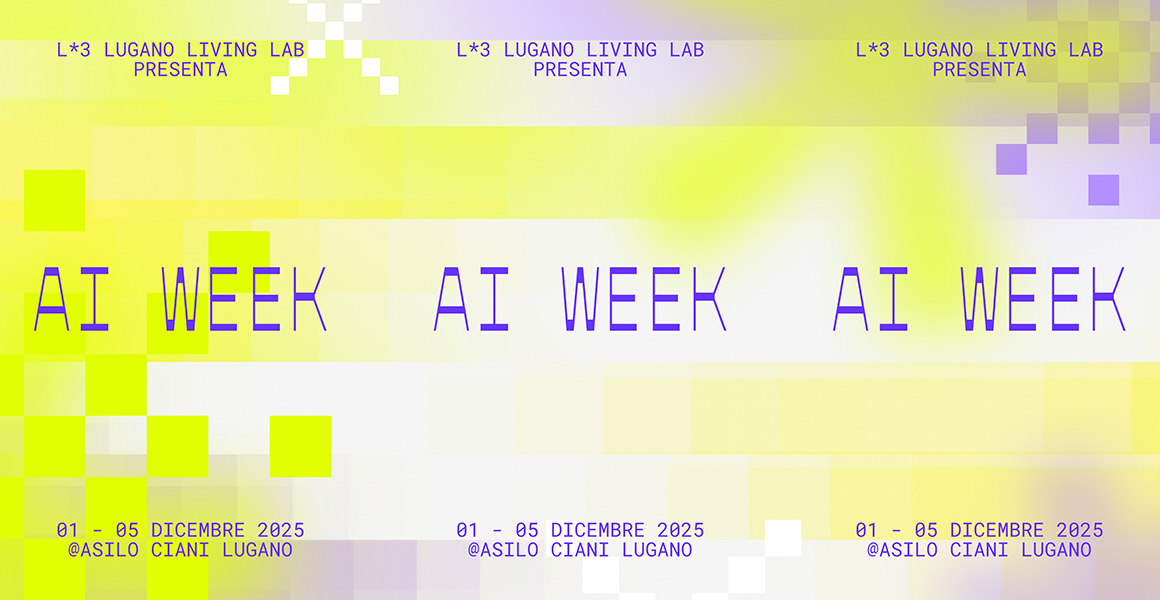
Lugano AI Week 2025
19. November 2025

Lugano AI Week 2025

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Vom 1. bis 5. Dezember 2025 findet im Asilo Ciani die zweite Ausgabe der Lugano AI Week statt – ein von Lugano Living Lab organisiertes Event, das über 50 Expert:innen zusammenbringt, um Chancen und Auswirkungen künstlicher Intelligenz auf Kreativität, Gesundheit, Arbeitswelt und Wirtschaft zu beleuchten.

Karakun: Sponsoring und Talk

Karakun ist in diesem Jahr Silver Sponsor und während der gesamten Woche mit einem eigenen Stand präsent. Am 4. Dezember (12:40–13:00) halten zudem unsere Experten Sandro Pedrazzini und Olmo Barberis den Vortrag: From Search to Insight: from research to interaction with content

Mit praxisnahen Beispielen aus Kundenprojekten zeigen wir, wie moderne Retrieval-Pipelines, semantische Suche und interaktive Oberflächen Unternehmen unterstützen, komplexe Informationen schneller zu verstehen und in handlungsrelevantes Wissen zu verwandeln.

Ein Event für alle, die KI aktiv verstehen und gestalten wollen

Die Lugano AI Week richtet sich an alle, die erfahren möchten, wie KI heute eingesetzt wird – und wie sie zukünftige Entwicklungen mitprägen können. Workshops, Vorträge und offene Türen bei Unternehmen und Forschungseinrichtungen bieten einen leicht zugänglichen Einstieg in aktuelle Technologien und Anwendungsfelder.

Besuchen Sie uns an unserem Stand –  oder kommen Sie zu unserem Talk am 4. Dezember. Wir freuen uns auf einen spannenden Austausch mit Ihnen in Lugano!


FAQ

Was ist die Lugano AI Week?

Die Lugano AI Week ist ein kostenloses KI-Event mit Workshops, Vorträgen und offenen Türen bei Unternehmen und Forschungseinrichtungen in Lugano.

Wer organisiert das Event?

Veranstalter ist das Lugano Living Lab, das städtische Innovationslabor der Stadt Lugano.

Wo findet die Veranstaltung statt?

Im Asilo Ciani im Zentrum von Lugano.

Was zeigt Karakun vor Ort?

Wir präsentieren praxisnahe KI-Lösungen rund um semantische Suche, Retrieval-Pipelines und interaktive Wissensoberflächen – inklusive Beispielen aus Kundenprojekten.

Ist die Teilnahme kostenlos?

Ja, die Teilnahme ist kostenlos. Für Workshops ist eine Anmeldung erforderlich.


Close-up of a stylised globe with illuminated circuit-board lines and data points, representing global digital connectivity and technological dependencies.
17. November 2025

Digitale Souveränität verstehen

  • Posted By : Dirk Kress/
  • 0 comments /
  • Under : Allgemein

Digitale Abhängigkeiten werden für Unternehmen zunehmend zum strategischen Risiko. Politische Konflikte, gesetzliche Zugriffsrechte und proprietäre Technologien können dazu führen, dass kritische Systeme plötzlich nicht mehr verfügbar sind – oder Daten fremden Rechtsräumen unterliegen. Der US CLOUD Act etwa ermöglicht amerikanischen Behörden Zugriff auf Daten von US-Anbietern, unabhängig vom physischen Speicherort. Für Organisationen bedeutet das: Kontrollverlust und eingeschränkte Handlungsfähigkeit im Ernstfall.

Digitale Souveränität gewinnt daher an Bedeutung – nicht als technisches Schlagwort, sondern als Voraussetzung für langfristige Resilienz.

Was digitale Souveränität ausmacht

Digitale Souveränität bedeutet, jederzeit selbstbestimmt über die eigenen Daten, Systeme und Technologien entscheiden zu können. Zentral ist nicht Abschottung, sondern Wahlfreiheit: externe Dienste können genutzt werden, aber auf Basis transparenter, kontrollierbarer Rahmenbedingungen.

Abhängigkeiten entstehen häufig durch proprietäre Schnittstellen, geringe Portabilität oder die Bindung an bestimmte Rechtsräume. Fällt ein Anbieter aus, ändert seine APIs oder gerät in politische Auseinandersetzungen, können zentrale Geschäftsprozesse beeinträchtigt werden. Die Eidgenössische Finanzkontrolle weist deshalb explizit darauf hin, dass Cloud-Abhängigkeiten die Verfügbarkeit von Daten und Anwendungen gefährden können.

Souveränitäts-Washing: lokale Labels genügen nicht

Mit der steigenden Nachfrage nach „souveränen“ Lösungen wächst auch die Zahl der Angebote, die den Begriff zwar verwenden, aber die zugrundeliegenden Anforderungen nicht erfüllen. Rechenzentren in Europa, Daten-Treuhänder oder Partnerschaften mit lokalen Unternehmen schaffen zwar Nähe, lösen jedoch nicht alle Herausforderungen.

Das deutsche Zentrum für Digitale Souveränität (ZenDiS) warnt vor „Souveränitäts-Washing“: Lösungen, die europäische Datenhaltung versprechen, aber weiterhin auf proprietäre Technologien, eingeschränkte Portabilität oder ausländische Rechtsräume angewiesen sind.

Echte digitale Souveränität erfordert:

  • Offene Schnittstellen und Standards
  • Nachweisbare Wechselfähigkeit ohne Betriebsrisiko
  • Volle Daten- und Schlüsselkontrolle
  • Transparenz über den Code

Ein europäisches Label ersetzt diese Kriterien nicht.

Open Source als Basis echter Unabhängigkeit

Open Source ist ein Schlüsselfaktor für digitale Souveränität. Transparenter Quellcode und offene Standards vermeiden Lock-ins, erhöhen Interoperabilität und ermöglichen unabhängige Sicherheitsprüfungen.

Mehrere öffentliche Einrichtungen verfolgen diesen Ansatz bereits:

  • Schleswig-Holstein migriert Verwaltungsstrukturen in Richtung Open Source und setzt auf offene Schnittstellen sowie Multi-Vendor-Modelle.
  • In der Schweiz stärkt die Erneuerung des EMBAG die Priorisierung offener Technologien.
  • Das Netzwerk „Souveräne Digitale Schweiz“ vernetzt Akteure, um digitale Eigenständigkeit zu fördern.

Wichtig ist dabei ein realistisches Verständnis moderner Open-Source-Ökosysteme: Heute agieren professionelle Dienstleister mit klaren Support- und Weiterentwicklungsmodellen. Organisationen können Funktionen mitgestalten und erhalten Transparenz über die technologische Basis ihrer Systeme.

Fünf Schritte zu mehr digitaler Souveränität

Unternehmen können ihre Souveränität bereits mit überschaubarem Aufwand stärken:

  1. Abhängigkeiten analysieren
    Welche kritischen Systeme hängen von welchen Anbietern, Technologien oder Rechtsräumen ab?
  2. Offene Standards nutzen
    Proprietäre Formate vermeiden und Schnittstellen einsetzen, die Interoperabilität sicherstellen.
  3. Multi-Vendor-Strategien etablieren
    Redundanz aufbauen, um Ausfälle einzelner Anbieter abzufedern.
  4. Datenhoheit sicherstellen
    Sensible Daten konsequent verschlüsseln und Schlüssel intern verwalten.
  5. Exit-Szenarien testen
    Regelmässig prüfen, wie Dienste ersetzt oder migriert werden können, falls sie kurzfristig entfallen.

Fazit

Digitale Souveränität ist kein politisches Konzept, sondern ein betriebswirtschaftlicher Erfolgsfaktor. Sie schafft Resilienz und ermöglicht es Organisationen, flexibel auf Veränderungen zu reagieren – gerade in Zeiten geopolitischer Unsicherheit und dynamischer Technologiemärkte.

Wer seine Abhängigkeiten kennt, offene Technologien einsetzt und Alternativen vorbereitet, stärkt nicht nur die eigene digitale Unabhängigkeit, sondern auch die Zukunftsfähigkeit des Unternehmens.

Dieser Artikel basiert auf der September-Ausgabe unserer Kolumne „Schlicht und einfach“ im Magazin Inside IT. Der Originaltext stammt von Markus Schlichting, CEO von Karakun, der sich in der Kolumne regelmässig mit technologischen Grundsatzfragen und ihrer praktischen Bedeutung für Unternehmen beschäftigt.

Wenn Sie wissen möchten, wie Sie Abhängigkeiten erkennen, souveräne Architekturen aufbauen oder Open-Source-Strategien sinnvoll einführen können, sprechen Sie uns gerne an. Wir unterstützen Organisationen dabei, nachhaltige und unabhängige digitale Lösungen zu gestalten.

Kontaktieren Sie uns!

FAQ

Was ist digitale Souveränität?

Digitale Souveränität bedeutet, jederzeit selbstbestimmt über Daten, Systeme und Technologien entscheiden zu können – unabhängig von einzelnen Anbietern oder externen politischen Vorgaben.

Warum ist digitale Souveränität für Unternehmen wichtig?

Weil Abhängigkeiten zu Kontrollverlust, Betriebsunterbrüchen und rechtlichen Risiken führen können. Organisationen bleiben handlungsfähig, wenn sie ihre IT-Architektur souverän gestalten.

Wie erreicht man digitale Souveränität?

Durch offene Standards, Multi-Vendor-Strategien, Verschlüsselung mit eigenen Schlüsseln und regelmässig getestete Exit-Szenarien.

Was versteht man unter „Souveränitäts-Washing“?

Dienste, die zwar als „souverän“ vermarktet werden, aber zentrale Anforderungen – wie Wechselfähigkeit, offene Schnittstellen oder Datenhoheit – nicht erfüllen.

Welche Rolle spielt Open Source für digitale Souveränität?

Open Source verhindert Lock-ins, schafft Transparenz und ermöglicht unabhängige Sicherheitsprüfungen. Es ist ein zentraler Baustein souveräner IT-Architekturen.


1234Next ›Last »
Neueste Beiträge
  • Vom KI-Prototyp zur Software
  • Digitale Woche Dortmund 2026
  • Regulatorik als Chance
  • Karakun beim Java Forum Stuttgart
  • Softwareentwicklung mit KI
Archiv
  • Developer Hub
  • Jobs
  • Kontakt
  • Impressum
  • Datenschutz
  • AGB
  • Code of Conduct


© Karakun AG, 2026. Alle Rechte vorbehalten.


Swiss Made SoftwareSwiss ICTSwissNLPLT-InnovateEclipse Foundationprostep ivipASAM e.V.OpenMDM